Een grote zorgorganisatie met 700 medewerkers kampte met een gefragmenteerd beheer van gebruikersaccounts, toegangsrechten en licenties. Handmatige processen rondom de in-, door- en uitstroom (IDU) van medewerkers zorgden voor veel handelingen bij de afdeling Personeelszaken, verhoogde risico’s op het gebied van informatiebeveiliging en een vervuild ECD en Azure Active Directory-landschap.
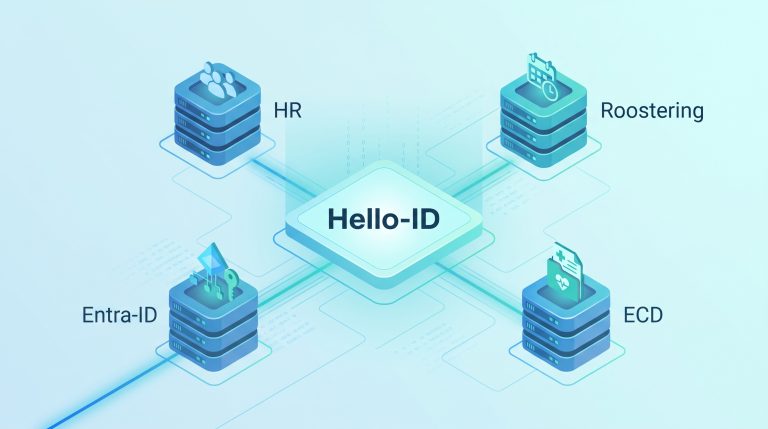
Onder leiding van Creq-consultant Pieter is de Identity & Access Management (IAM) oplossing Hello-ID geïmplementeerd. Hiermee is een cruciale stap gezet in de pijler Schoonmaak in het ICT-landschap: het opschonen, rationaliseren en geautomatiseerd beheren van identiteiten binnen de gehele organisatie en soepele toegang tot de relevante gegevens in het ECD.
De uitdaging: Vervuiling en risico’s door handmatig beheer
In een dynamische zorgomgeving is er net zoals bij andere zorginstellingen sprake van nieuwe instroom, continue personeelswisselingen, functiewijzigingen en wisselende inzetbaarheid. De zorginstelling stond voor de uitdaging van een omvangrijk moderniseringstraject om de IT-regie te professionaliseren. Dit omvatte niet alleen de ICT-infrastructuur (zoals een netwerk uitrol en capaciteitsmanagement (ICM)), maar ook het opstellen van een geactualiseerd AI-beleid en wachtwoordbeleid. Voor het identiteitsbeheer bracht het ontbreken van een geautomatiseerde koppeling tussen het HR-systeem (AFAS), EntraID en het ECD (Nedap Puur) meerdere concrete knelpunten met zich mee:
- Inefficiënte instroom: Nieuwe zorgmedewerkers moesten vaak wachten op hun accounts, e-mailadres en autorisaties voor het Elektronisch Cliëntendossier (ECD), wat de livegang op de werkvloer vertraagde.
- Achterblijvende open accounts: Wanneer medewerkers de organisatie verlieten, werden accounts en toegangsrechten niet altijd direct of volledig ingetrokken. Dit vormde een potentieel beveiligings- en compliance-risico (NEN7510 / AVG).
- Vervuiling van het ICT-landschap: In EntraID was een wildgroei van ‘spookaccounts’, dubbele rechten en onduidelijke groepsstructuren ontstaan.
- Hoge druk op de servicedesk: De ICT-afdeling en Personeelszaken besteedden buitengewoon veel tijd aan routinematige account aanmaken, wachtwoord resets en handmatige rechten toewijzingen.
De aanpak van Creq
Creq-consultant Pieter vervulde een brede interim- en adviesrol rondom de diverse ICT- en infrastructuurtrajecten. Naast de regie op de technische implementatie van Hello-ID (gekoppeld aan AFAS en Nedap Puur) stuurde hij de vernieuwing van het netwerk en het capaciteitsmanagement aan. Gedurende het traject werden belangrijke tussenresultaten opgeleverd, waaronder het geactualiseerde AI-beleid (v3.0), een nieuw wachtwoordbeleid en een strategische Roadmap 2025/2026. De aanpak richtte zich op een grondige voorbereiding en nauwe samenwerking tussen HR, applicatiebeheer ICT en de zorglocaties.
1. Opschoning en harmoniseringsfase
Voordat de automatisering werd ingericht, heeft Pieter een grondige analyse en opschoning uitgevoerd van het bestaande netwerk en de bronsystemen:
- Identificeren en opschonen van niet-actieve accounts en verouderde rechtenstructuren.
- Definiëren van een heldere Role-Based Access Control (RBAC) matrix samen met HR en de afdelingshoofden.
- Stroomlijnen van de autorisatieregels: bepalen welke functie recht geeft op welke specifieke applicaties en gegevens (zoals het ECD, Office 365 en specifieke afdelingsmappen op Sharepoint).
- Inrichten van automatische e-mail bevestigingen bij elke account wijziging of rechtentoekenning, zodat medewerkers en leidinggevenden direct op de hoogte zijn.
2. Koppeling HR-bron, roostering en Hello-ID
- Hello-ID is ingericht als de centrale regisseur tussen de HR-bron (AFAS) als single source of truth voor contracten, SDB als bron voor roosterinzet en het verdere IT-landschap. Het project is in fasen live gegaan om de overgang gecontroleerd en veilig te laten verlopen:
- Fase 1 (Livegang eerste deel): Automatisch aanmaken en intrekken van accounts, e-mailadressen en UPN’s (zonder hergebruik van oude adressen) op basis van AFAS richting Microsoft Entra ID. Hierbij wordt het e-mailadres automatisch teruggeschreven naar AFAS en ontvangen zowel de medewerker als PZ direct notificaties. Tevens vindt geautomatiseerde toekenning en intrekking plaats van M365-licenties (op basis van functie), lidmaatschappen van SharePoint-mappen en toegang tot gedeelde mailboxen. Bij uitdiensttreding worden accounts en autorisaties direct en automatisch ingetrokken, wat zorgt voor een blijvende opschoning van het ICT-landschap.
- Fase 2 (Vervolgfase): Koppeling van het Elektronisch Cliëntendossier (Nedap Puur ECD) met de HR-bron (AFAS) en het roostersysteem (SDB). Hierbij wordt roostergebaseerde autorisatie ingericht, waarbij de toegangsrechten van zorgmedewerkers tot cliëntdossiers dynamisch en exact worden afgestemd op hun daadwerkelijke roosterplanning.
- Toekomstige uitbreidingen: Voorbereiding en integratie van overige rand- en toegangssystemen, waaronder fysieke toegangscontrole.
3. Self-service & servicedesk ontlasting
Met de implementatie is een zeer groot deel van handmatige acties geautomatiseerd. E-mailregistratie en licenties hoeft helemaal niet meer worden gedaan. Van de handmatige toekenning van autorisaties voor het ECD is circa 95% niet meer nodig. Verder is er geen gedoe meer met toegang tot cliëntdossiers bij invallen.
Het resultaat: een opgeruimd, veilig en schaalbaar landschap
Dankzij de stapsgewijze uitrol is de volledige go-live en overdracht van de nieuwe ICT-infrastructuur, Hello-ID en het capaciteitsmanagement succesvol afgerond. De zorginstelling beschikt nu over een transparant, geautomatiseerd en toekomstbestendig ICT-landschap met sterke IT-regie:
- Direct operationele medewerkers: Nieuwe zorgverleners kunnen vanaf dag één direct aan de slag met de juiste middelen en autorisaties.
- Geen handmatige aanvragen en foutloos beheer: Wijzigingen hoeven niet langer per e-mail te worden aangevraagd bij een tussenpartij. Handmatige overtyp- en toekenningsfouten zijn volledig verleden tijd.
- 100% AVG & NEN7510 compliant: Volledige controle op datatoegang; geautomatiseerde en aantoonbare uitstroom borging zonder ‘openstaande deurtjes’ door het direct intrekken van rechten bij uitdiensttreding.
- Grondige sanering en blijvende opschoning: Active Directory en gekoppelde applicaties zijn bevrijd van verouderde en overtollige accounts, en blijven continu schoon.
- Snellere verwerking en borging uitdiensttreding: De verwerking vindt drie keer per dag plaats waardoor accounts binnen een dagdeel actief zijn. De ICT-servicedesk en afdeling Personeelszaken ervaren aanzienlijke tijdwinst. Daarnaast borgen automatische notificaties een heldere communicatie en worden accounts bij uitdiensttreding gegarandeerd automatisch ingetrokken, zodat dit nooit meer wordt vergeten.
Hoe Creq zorgorganisaties helpt
Veel zorgorganisaties voor de uitdaging om hun complexe ICT-landschap en procesketen overzichtelijk te houden. Creq ondersteunt zorginstellingen bij het in kaart brengen en stroomlijnen van hun architectuur, bronsystemen en data-integraties.
- Ketentransparantie & architectuur: Wij brengen bedrijfsprocessen en gegevensstromen (zoals ECD, ERP en planning) helder in beeld via bewezen architectuurmodellen.
- Consolidatie van het ICT-landschap: Het opsporen van dubbele handmatige registraties, knelpunten in autorisaties en inefficiënties, om zo te komen tot een gestroomlijnd IT-fundament.
- Regie en beheerinrichting: Advies over de rolscheiding en governance tussen operationeel, functioneel en technisch beheer voor maximale continuïteit.
Lees meer over onze visie en propositie op het gebied van Consolidatie in het ICT-landschap.